
关系型数据库RMDB作为身份源
身份源
# 概述
本文将为您介绍如何在IDaaS平台中配置数据库为身份源,将数据库内的组织机构和用户数据,同步至IDaaS平台,并保障企业内各应用系统的数据一致性。
# 前提条件
- 当前仅支持PostgreSQL数据库回收
- 拥有数据库的查询权限,可以通过SQL查询到组织及用户的表或视图中的数据
- 拥有IDaaS企业中心平台的管理员权限。
# IDaaS配置RMDB身份源
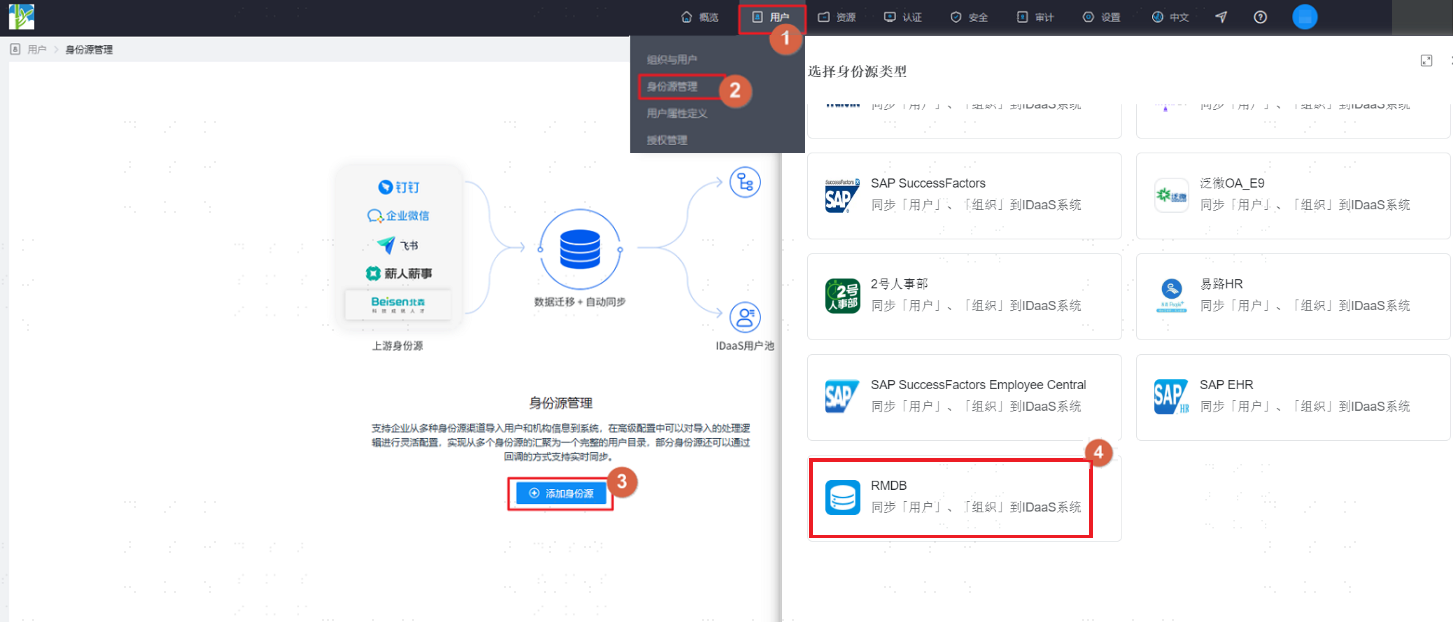
登录IDaaS企业中心平台,在上方导航栏选择 “用户 > 身份源管理" ,单击 ”添加身份源“ 选择 “RMDB” 身份源。
自定义设置身份源名称,参考界面提示填写主机、端口、数据库账号名、数据库账号密码等参数,设置完成后单击 ”确定“ 保存。
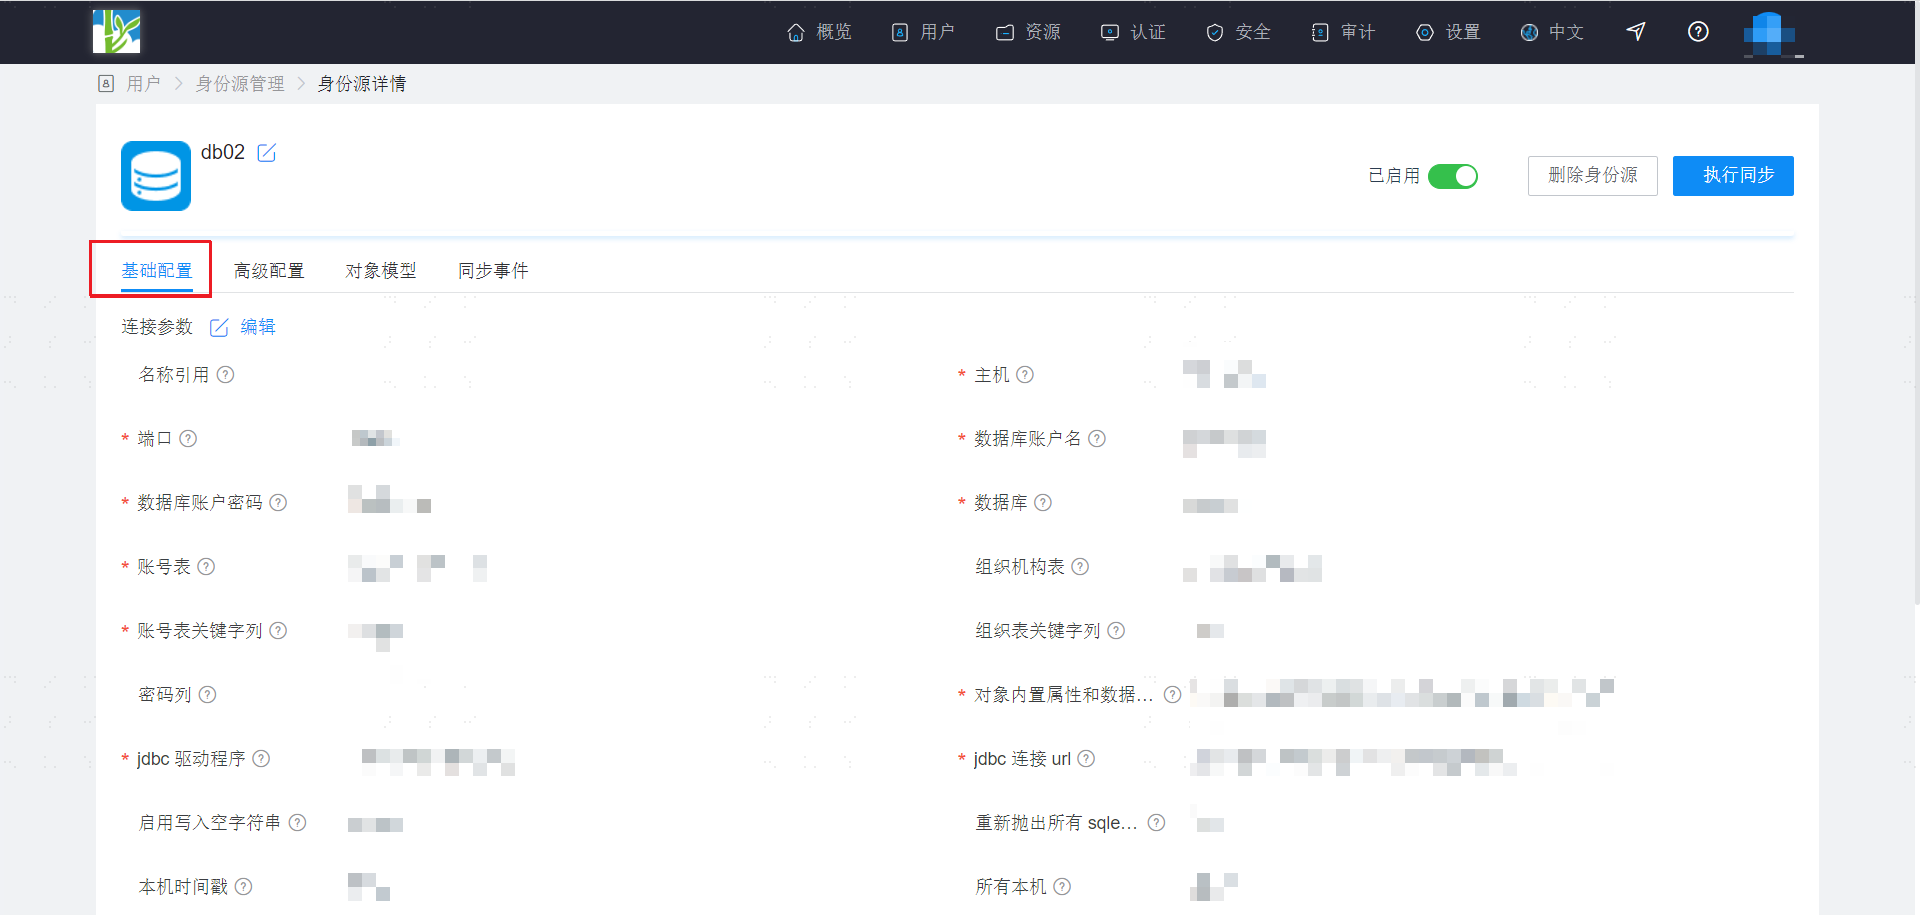
进入新增身份源的详情页,可查看、更新RMDB身份源的 “基础配置” ,包括连接参数、全量同步及增量同步的配置项。
连接参数
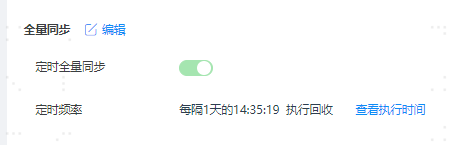
全量同步
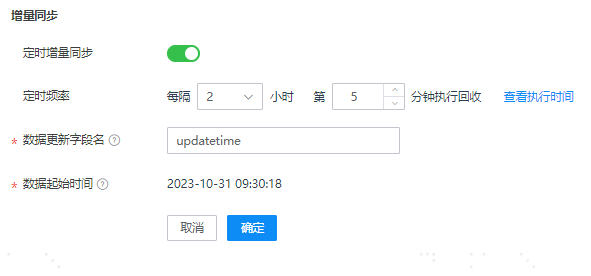
增量同步
切换至 "高级配置"页签,建议保持默认或者根据实际需求参考填写 。
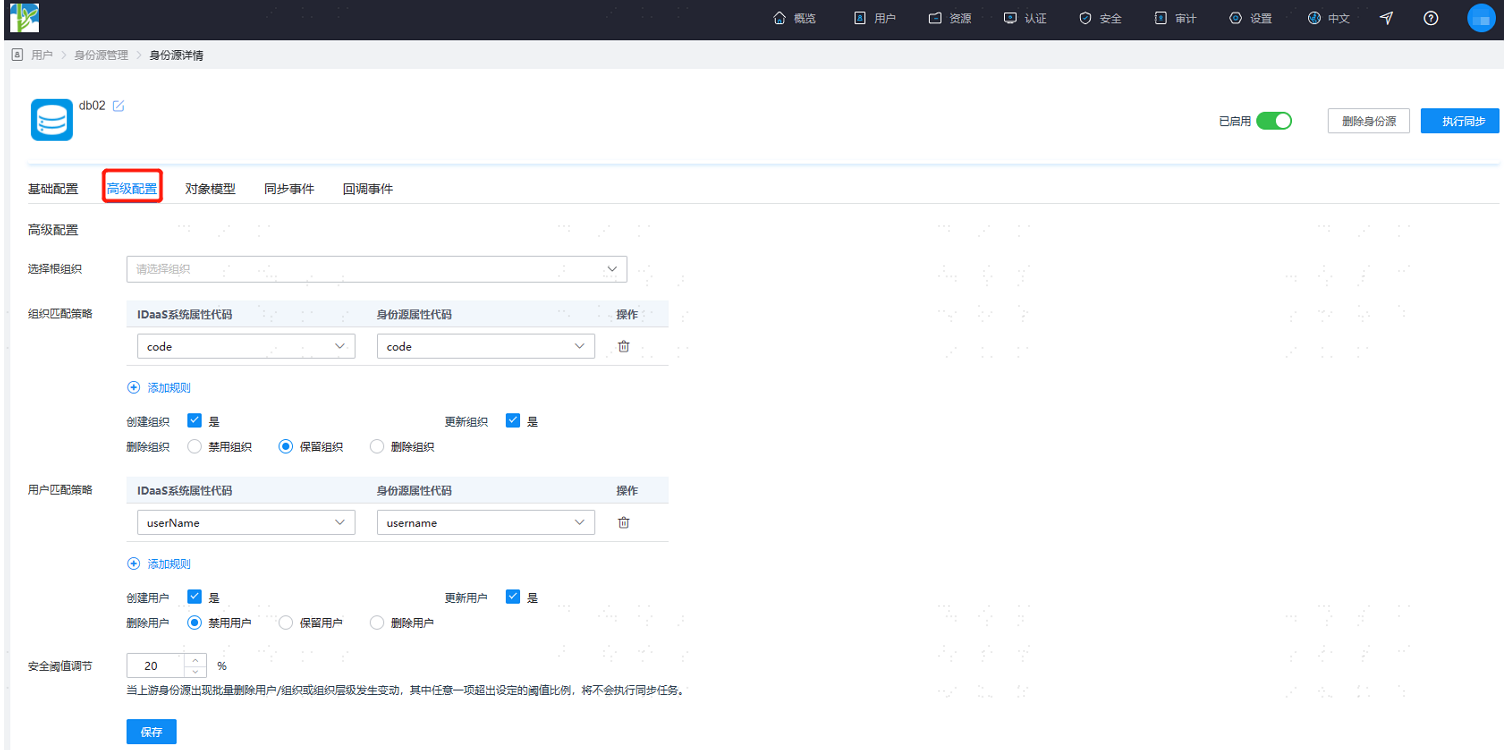
参数 说明 选择根组织 将身份源中的数据导入到该组织,默认即可 组织匹配策略 将数据库身份源中组织导入到IDaaS的映射关系,默认即可 创建组织 默认勾选“是”即可 更新组织 默认勾选“是”即可 删除组织 默认保留组织即可(即IDaaS中保留组织),还支持禁用、删除组织 用户匹配策略 将数据库身份源中用户导入到IDaaS的映射关系,默认即可 创建用户 默认勾选“是”即可 更新用户 默认勾选“是”即可 删除用户 默认禁用用户即可(即数据库中删除用户,IDaaS中禁用用户),还支持保留、删除用户 安全阈值调节 设置当上游身份源出现删除用户/删除组织/组织层级变动等情况时,在身份源中以上变动的最大阈值比例
阈值 =(平台已回收数据和本次回收数据的差异值 / 已回收数据) * 100%,当上游身份源应用禁用/删除超过设定的阈值数据,平台接到指定后,将不进行禁用/删除操作。配置完成后切换至 “对象模型” 页签选择 “映射定义” ,将 “username账号名” 的转换方式设置为 “自动转换” ,执行方式设置为 “创建” ,对应的系统用户属性设置为 “用户名” 。
对象模型支持把数据库身份源中的用户、组织上的属性,与IDaaS中的用户、组织的属性进行映射匹配。设置之后,实现从数据库回收用户、组织属性至IDaaS的用户、组织属性。
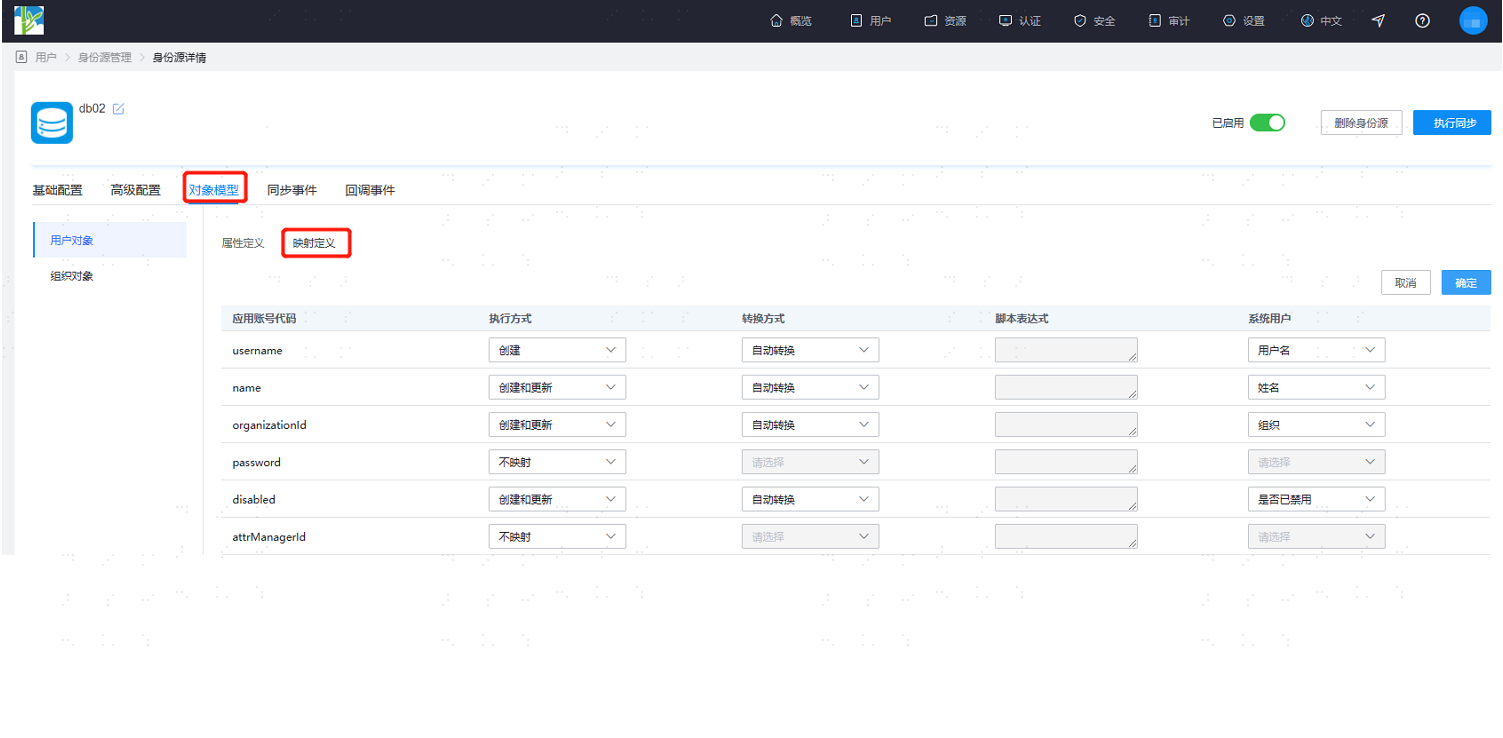
- 执行方式:设置属性在哪种情形下需要映射。
- 不映射:不会同步该属性至IDaaS。
- 创建:只有在创建的时候会同步该属性。
- 更新:只有在更新的时候会同步该属性。
- 创建和更新:创建和更新时同步该属性。
- 转换方式:设置属性映射的方式。
- 自动转换:身份源中什么值,就同步什么值。
- 脚本转换:身份源中的值不满足需要的格式可通过此方式来转换,可参考脚本映射方法。
- 执行方式:设置属性在哪种情形下需要映射。
配置完成后单击 ”执行同步“ 可立即执行同步操作。
如果基础配置中的同步机制设置为定时同步,则此处无需通过手动执行同步任务。
执行完成后切换至 "同步事件" 页面,可查看该身份源的所有同步任务,单击同步任务 “操作” 列下的 “详情” 查看导入结果,或者在 “用户 > 用户与组织” 页面查看导入的数据。