
通过LDAP协议同步数据
# 概述
本章节指导您通过LDAP协议同步组织和用户数据至LDAP协议目录。
# 前提条件
IDaaS公云服务可以访问到LDAP服务,如果LDAP服务器存在网络策略,可以添加IDaaS公云服务ip到网络白名单中,IDaaS公云服务ip请联系技术人员获取。
拥有IDaaS企业中心平台的管理员权限。
# 操作步骤
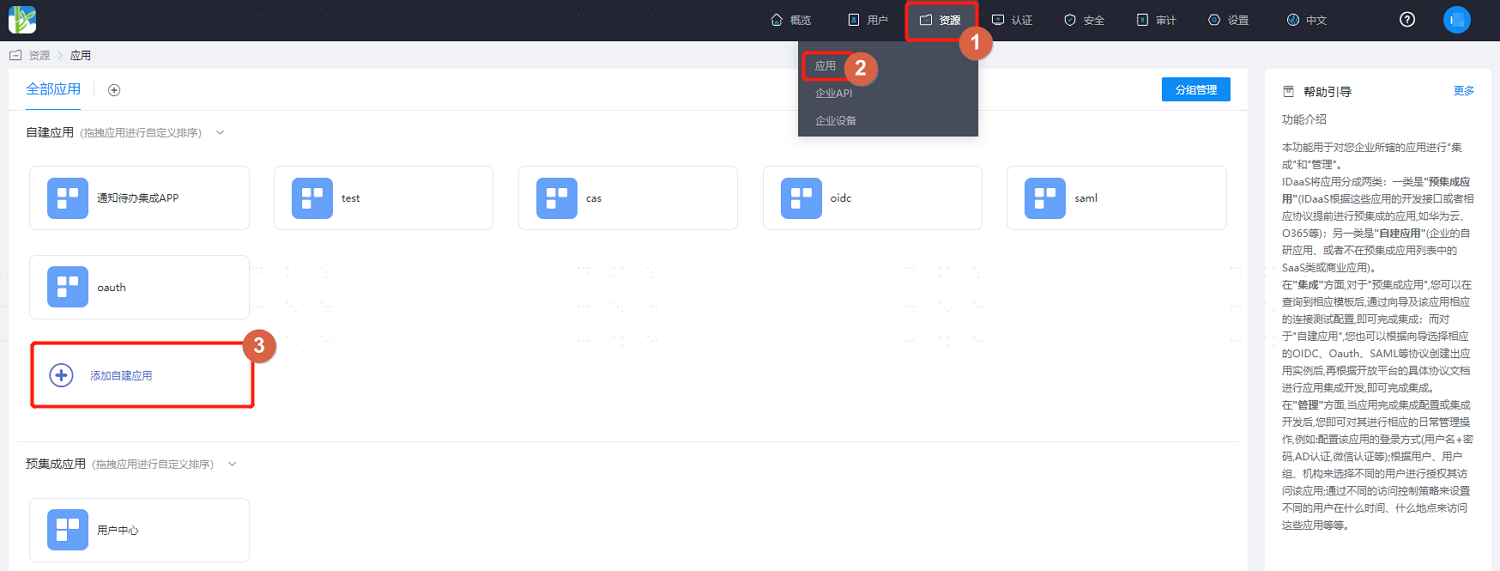
登录IDaaS企业中心平台,在上方导航栏选择 “资源 > 应用” ,添加自建应用,输入应用名称并保存。
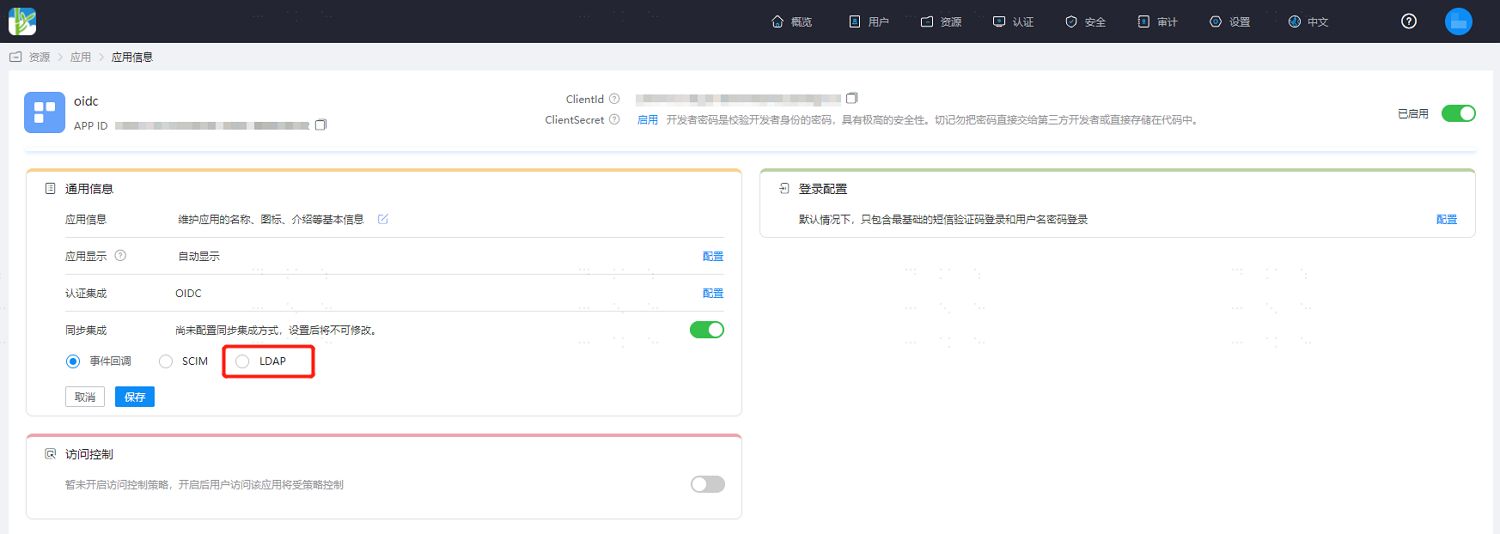
单击进入创建的应用,开启同步集成,选择 “LDAP” 并保存。
然后单击同步集成后的 “配置” 进入同步配置详情。
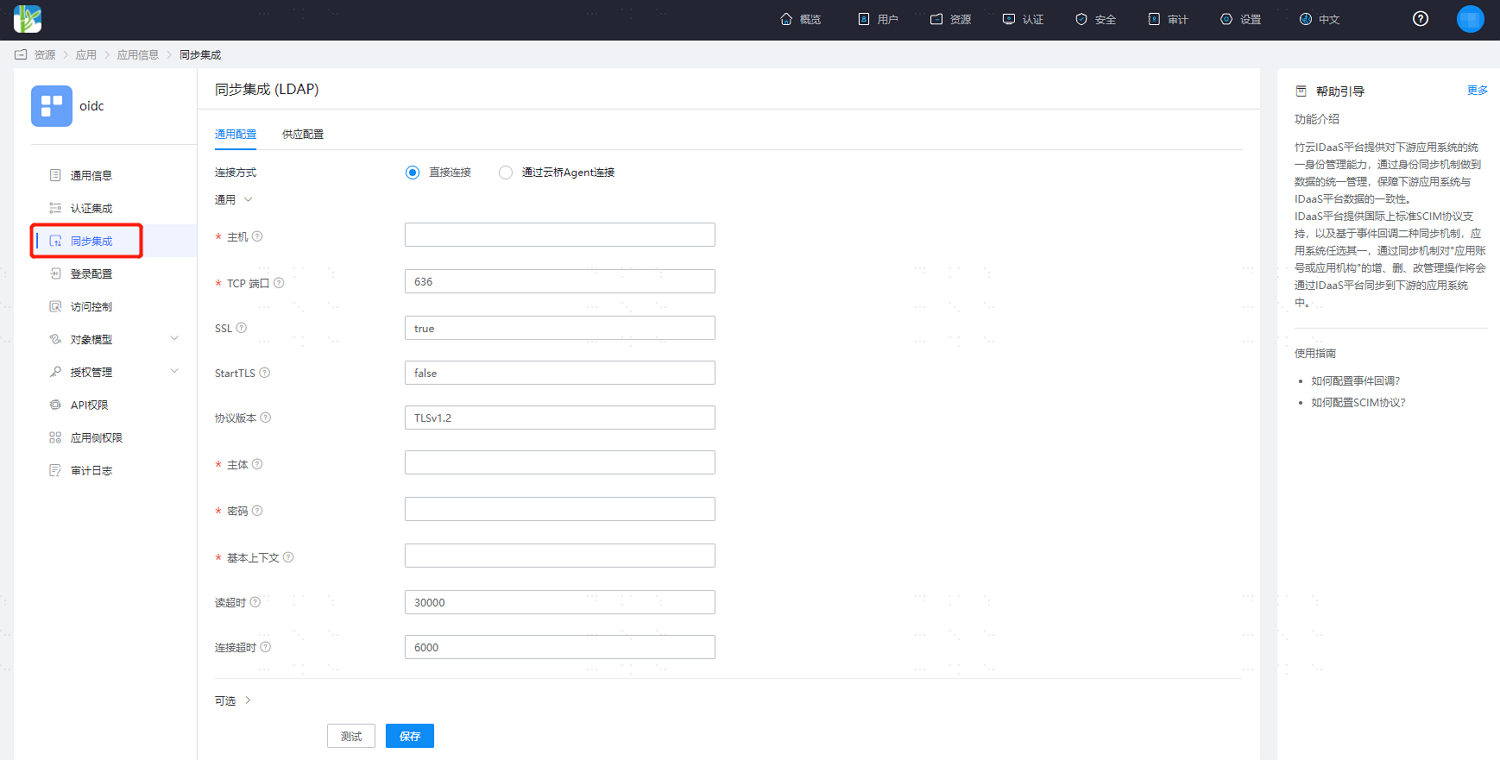
根据界面提示及所需场景参考配置,可选配置中的关键参数如下。
通过LDAP服务同步数据:
账户对象类: 默认top,person,organizationalPerson,inetOrgPerson。
是否包含基本上下文:应用回收时是否包含基本上下文对象,默认false。当基本上下文是一个机构时,true: 进行应用机构回收会将基本上下文作为根机构回收;false: 进行应用机构回收不会回收基本上下文。
若需要同步IDaaS应用组成员关系,还需要配置以下属性:
组对象类:配置为top,groupOfNames或者top,groupOfUniqueNames。
组查询基本上下文:和通用配置基本上下文一起作为组条目搜索DN,如果不填写,将使用基本上下文作为搜索DN。
组成员属性:默认member。
LDAP组过滤器:过滤器由一组查询条件或者运算关系和多组查询条件组成,运算关系支持与【&】和或【|】,例如(|(&(exp1)(exp2)) (&(exp3)(exp4)))查询条件由属性、关系、属性值组成,关系支持等于【cn=同步组】、不等于【!(cn=同步组)】、模糊查询【cn=同步组*】、小于等于【age<=18】、大于等于【age>=18】。
组的Uid属性:配置为entryUUID。
通过AD域同步数据:
账户对象类: 修改为top,person,organizationalPerson,user,如果同步AD域账号,需要用到sAMAccountName属性,该属性不在user对象中,需要在user后增加securityPrincipal对象,才能在应用账号模型里添加sAMAccountName属性。
是否包含基本上下文:与LDAP同步数据配置一致。
UID属性:修改为objectGUID。
密码属性:当需要同步账号密码时,修改为unicodePwd,同时将通用配置中的SSL设置为true。
若需要同步IDaaS应用组成员关系,还需要配置以下属性:
组对象类:配置为top,group。
组查询基本上下文:和通用配置基本上下文一起作为组条目搜索DN,如果不填写,将使用基本上下文作为搜索DN。
组成员属性:默认member。
LDAP组过滤器:与LDAP同步数据配置一致。
组的Uid属性:配置为objectGUID。
配置完成后,单击 “保存配置” ,可对连接状态进行测试。
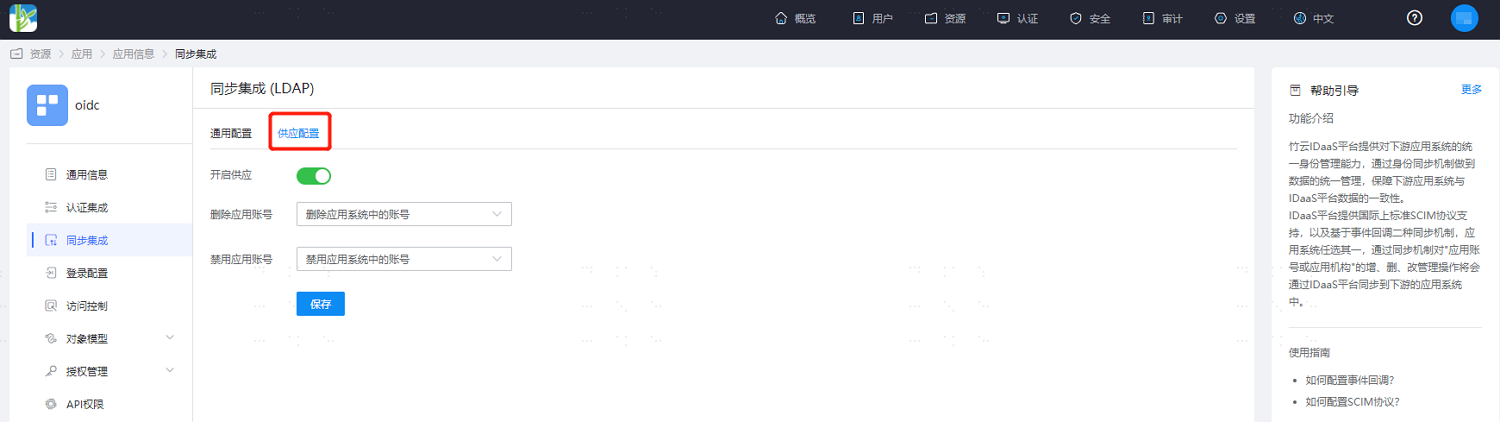
切换至 “供应配置” 页签开启供应开关,设置同步数据的处理逻辑。
如果需要同步用户的其他属性, 在左侧菜单选择 “对象模型 > 应用账号模型 > 属性定义” ,添加账号属性。下面以employeeNumber为例。
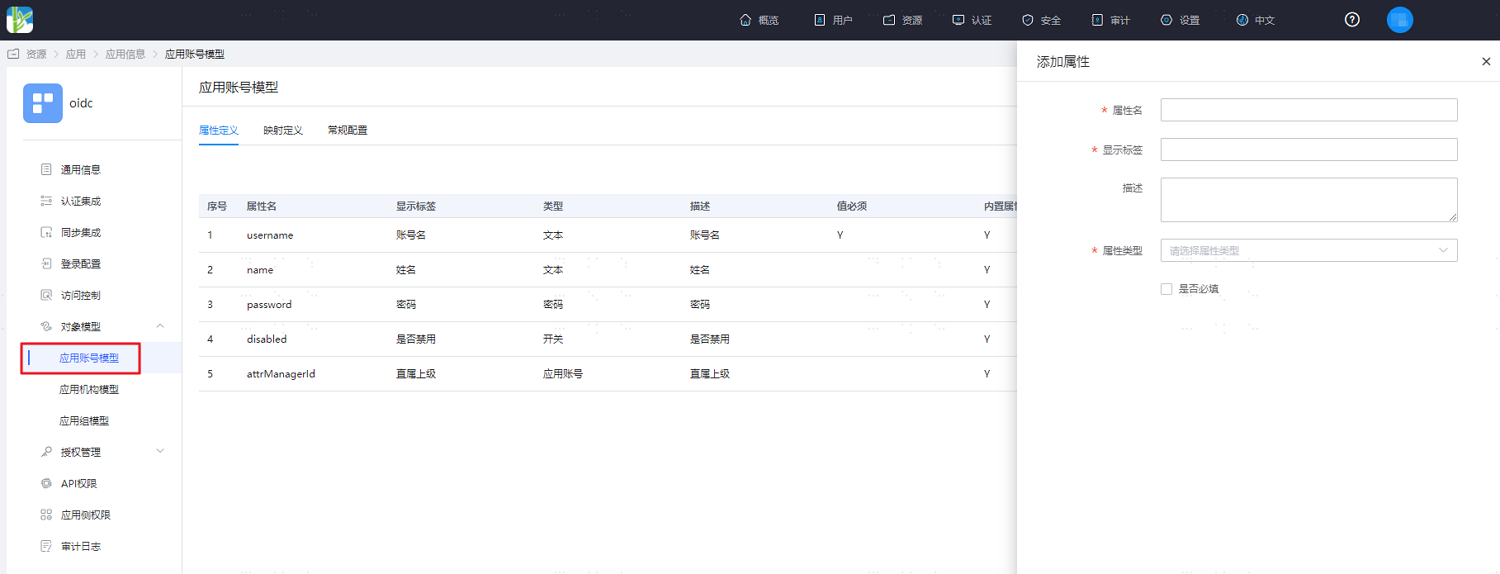
参数 说明 属性名 应用系统的账号属性,可在下拉菜单选取,如employeeNumber。 显示标签 必填,可自定义。 说明文字 非必填,可自定义。 属性类型 不同的属性名对应不同的属性类型,由应用系统的属性确定,不支持修改。 格式 系统默认不支持修改。 必填 系统默认不勾选。 切换到映射定义页签,配置属性映射。
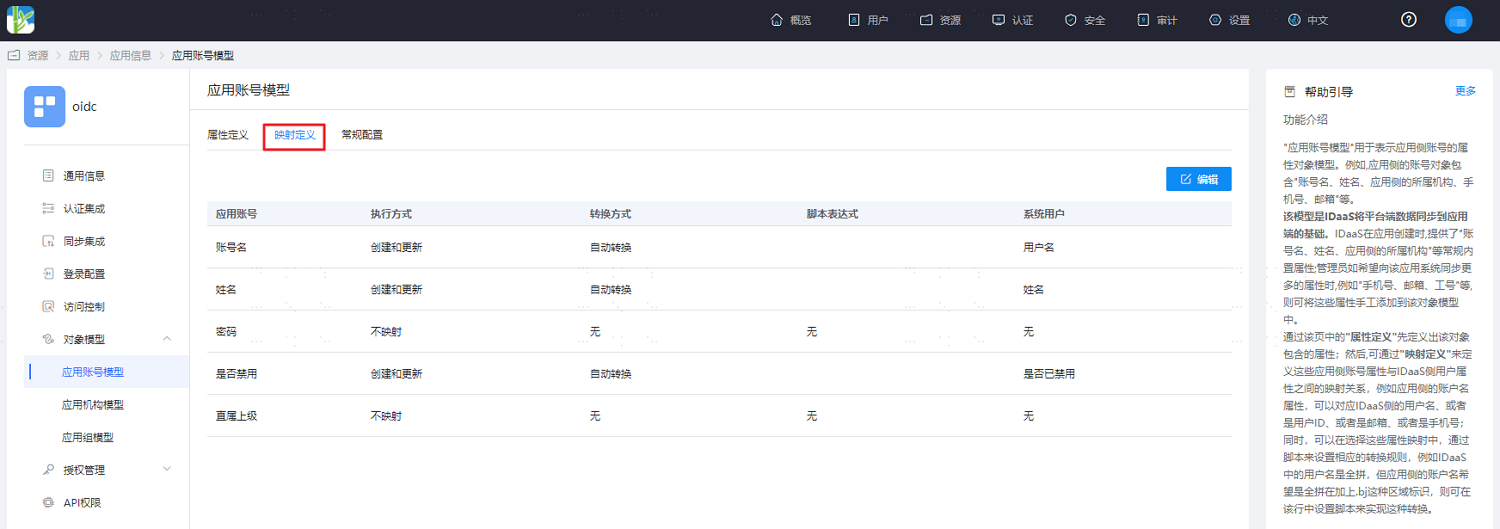
参数 说明 应用账号 应用的账号属性。 执行方式 IDaaS同步用户数据至目标应用时的方式。 转换方式 IDaaS与应用之间属性的映射方式。 脚本表达式 当转换方式选择脚本转换时,可激活该输入框。映射脚本请参考开发映射定义的动态脚本。 系统用户 IDaaS映射至应用的属性,如手机号。 如果需要同步机构, 在左侧菜单选择 “对象模型 > 应用机构模型”,开启应用机构。应用机构开启后不支持关闭。
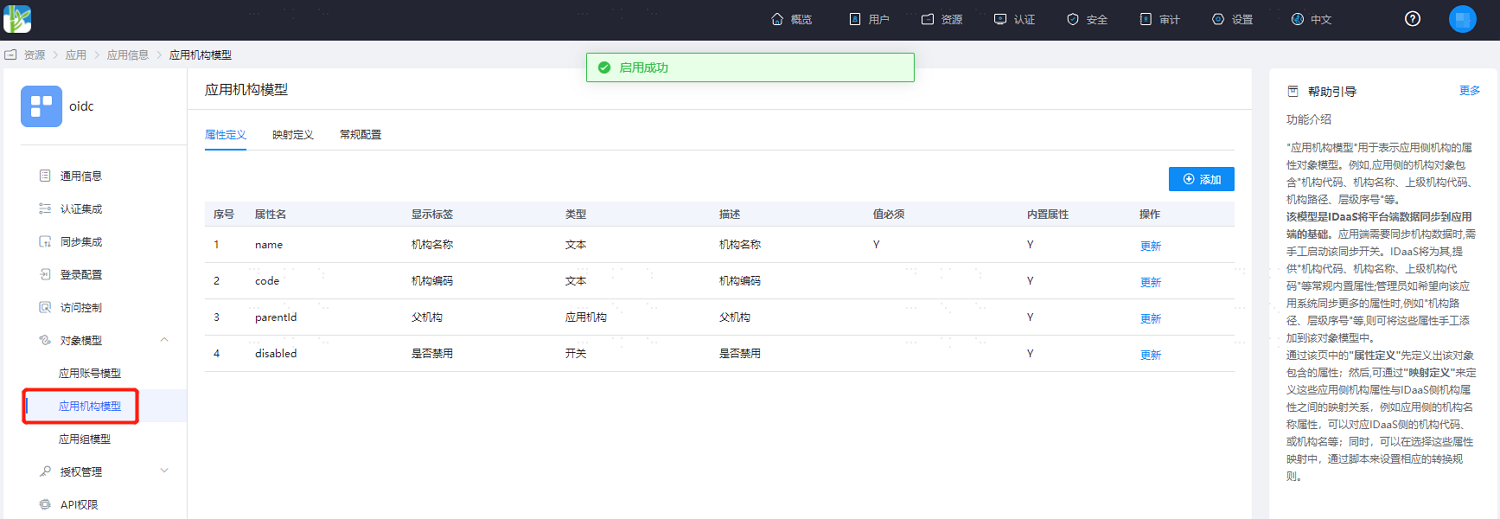
如果需要同步机构的其他属性, 在左侧菜单选择 “对象模型 > 应用机构模型 > 属性定义”,添加机构属性,**同账号属性,**此处不做详述。
# 验证IDaaS同步数据至LDAP
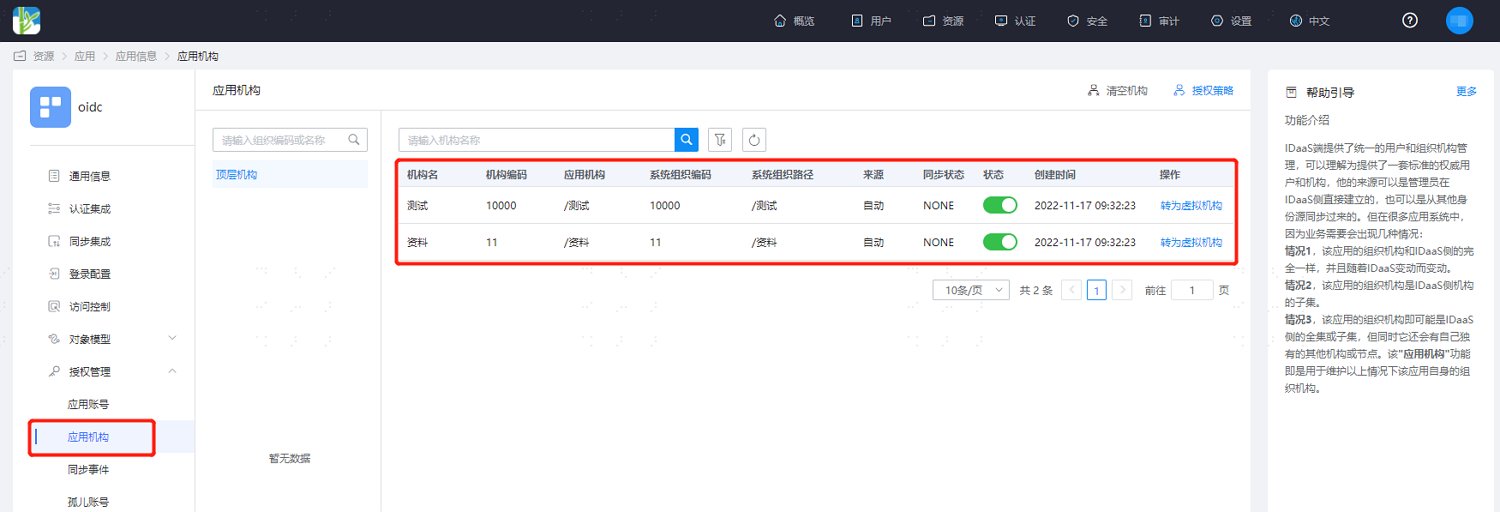
在左侧菜单选择 “授权管理 > 应用机构“ 页面单击 ”授权策略”,开启机构自动授权,选择机构范围,保存配置,单击 “执行新增” 后可以看到同步的组织。
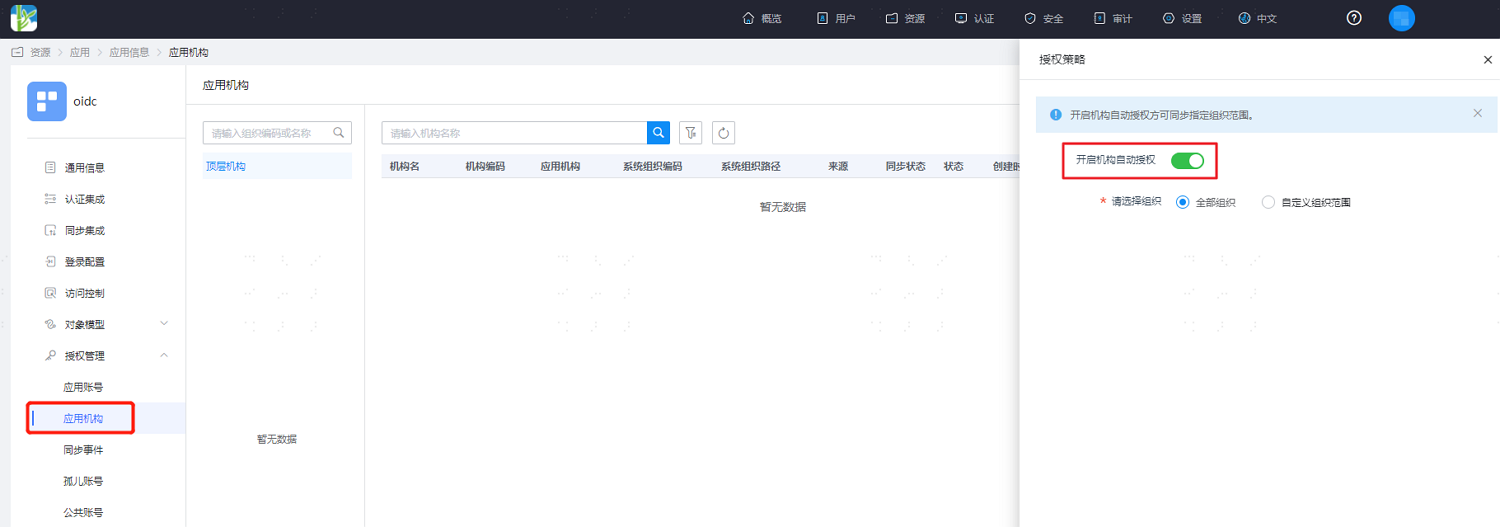
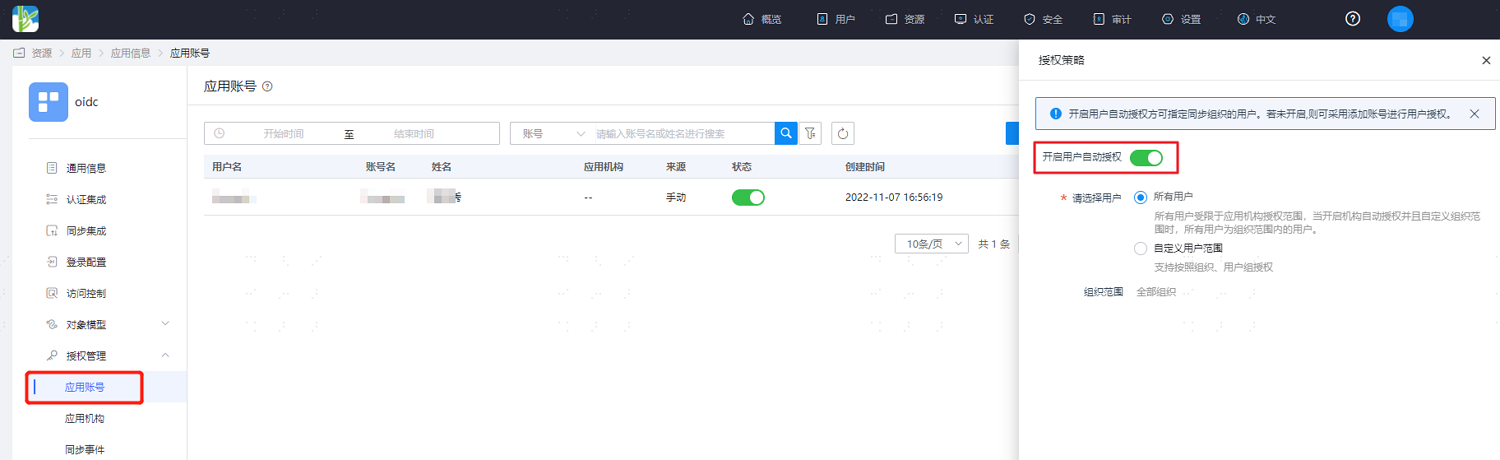
同理进入“授权管理 > 应用机构“ 页面单击 ”授权策略”,开启用户自动授权,选择用户范围,保存配置,单击 “执行新增” 后可以看到同步的用户。
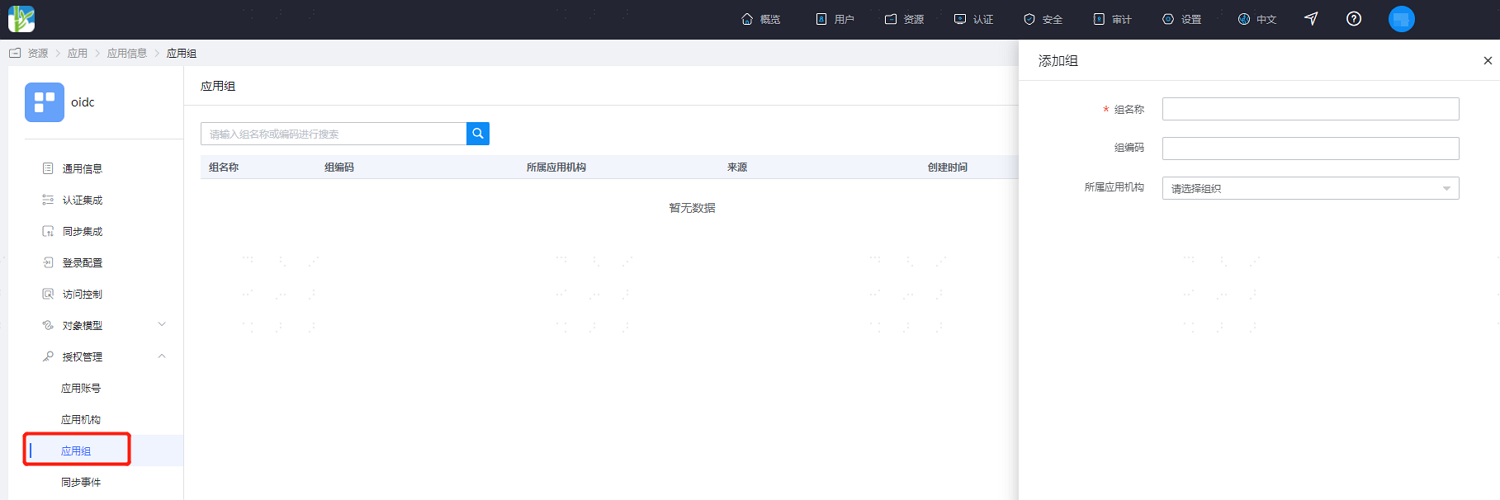
同理进入 “授权管理 > 应用组” 页面单击 “添加组” ,为所选应用授权可访问的用户组,配置完成后保存,则应用组中的用户同步授权该应用。
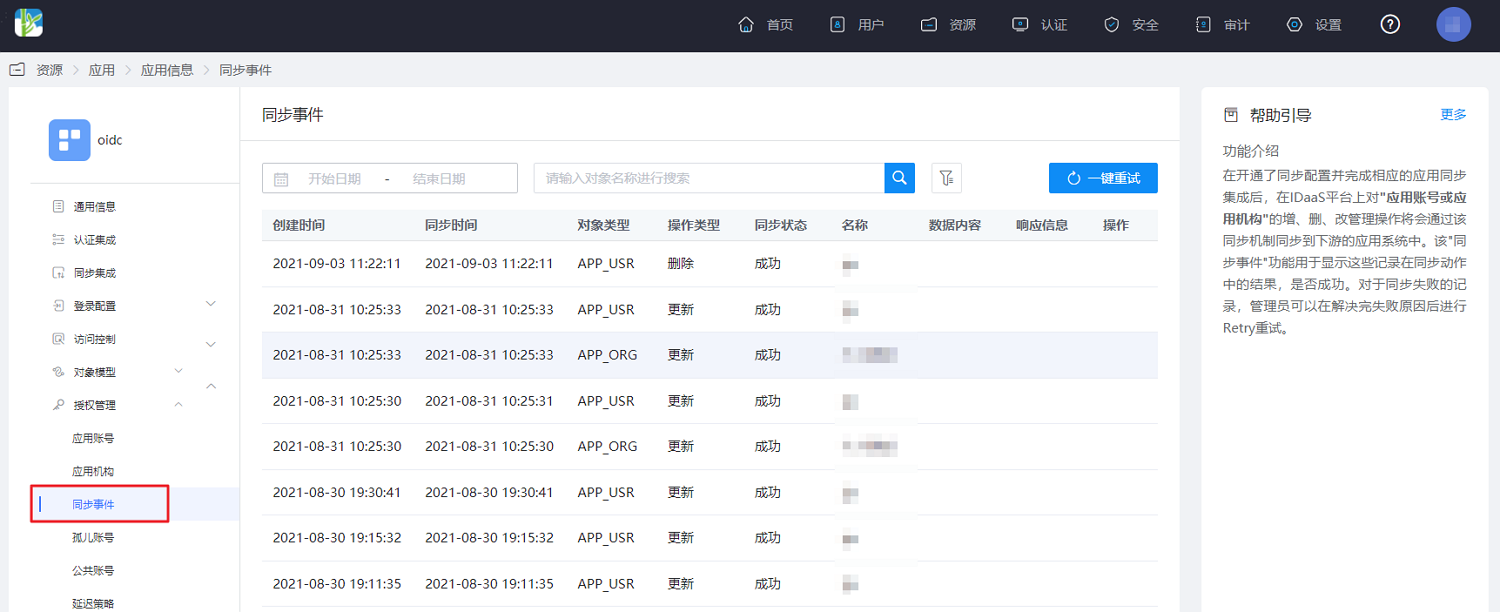
在左侧菜单选择 “授权管理 > 同步事件” 查看上述的同步记录。同时,对于组织、用户的编辑和删除等操作,也可以进行查看并过滤。
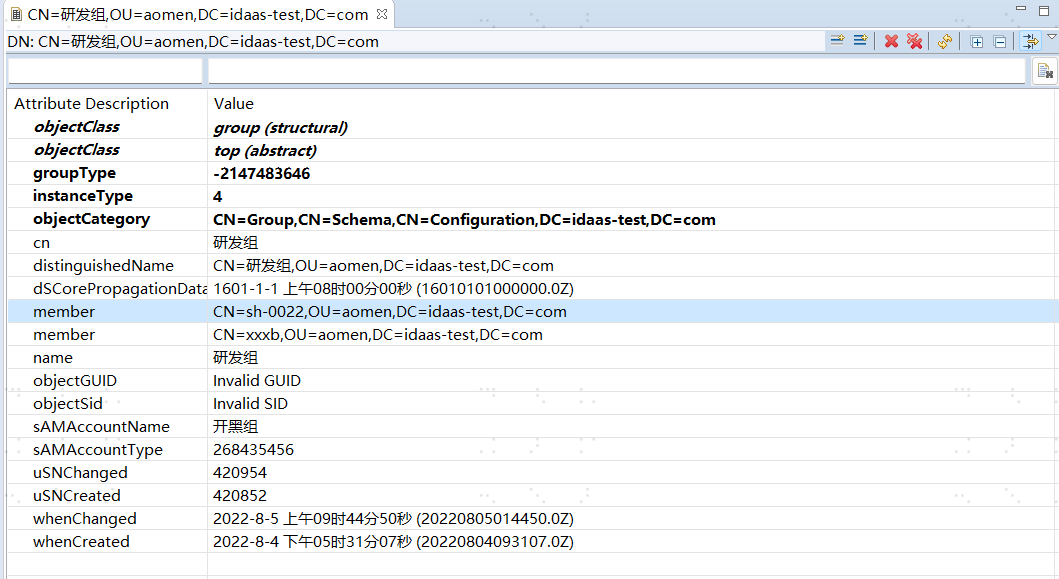
在LDAP中查看同步的组织机构、用户、应用组成员。

# 说明
# 特殊字符
包含特殊字符的属性被同步到下游后,在显示上会做转义。如同步特殊字符“+” 到下游,下游的属性可能显示为“\+”。
需要注意,这个转义操作只是显示上会出现转义字符“\”,并未改变实际的属性值。因此不会对同步数据功能造成影响。
目前梳理统计后,会做显示转义的特殊字符如下:
| 转义前 | 转义后 |
|---|---|
| + | \+ |
| ; | \; |
| , | \, |
| \ | \\ |
如图:
